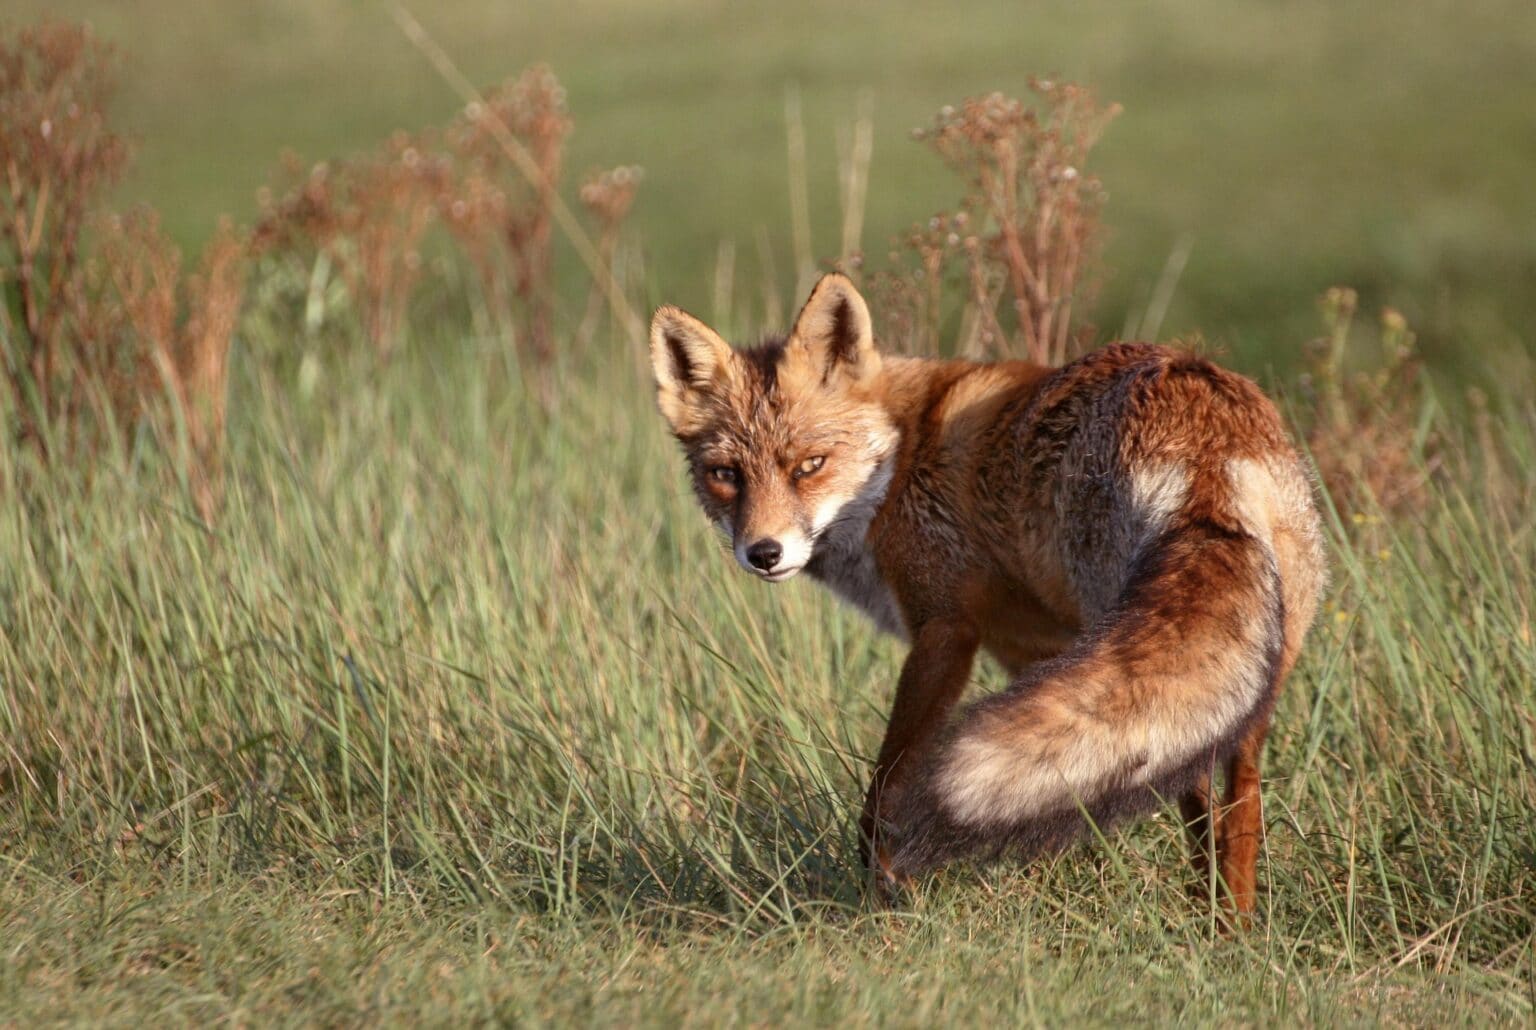
El 29 de setiembre de 2026, el presidente Donald Trump anunció un acuerdo voluntario con líderes de grandes empresas tecnológicas para establecer controles internos y auditorías sobre sistemas avanzados de inteligencia artificial, rebautizada por Trump como “superinteligencia”. Hay un detalle revelador: el propio documento reconoce que, con el tiempo, podría tener sentido incorporar esos compromisos a leyes o regulaciones. La escena recuerda una vieja advertencia: poner al zorro a cuidar el gallinero.
La metáfora merece una precisión. Los grandes actores y empresas de IA poseen conocimientos y tecnología indispensables para identificar riesgos y desarrollar soluciones. Los códigos de conducta y las auditorías innegablemente pueden mejorar sus prácticas. El conflicto aparece cuando se pretende que quienes obtienen el beneficio económico determinen, por sí solos, cuánto riesgo deben soportar los demás.
En el ámbito de la regulación financiera, Howard Davies, economista británico, planteó tres preguntas para evaluar la autorregulación: ¿existe una comunidad de intereses que sostenga las reglas?, ¿hay sanciones adecuadas para quienes las infringen?, ¿conserva el sistema la confianza de las personas a quienes debe proteger? Cuando las respuestas son negativas, corresponde considerar un marco legal.
Trasladar ese criterio a la IA obliga a examinar los incentivos de la industria. Compartir el deseo de evitar restricciones legales no garantiza un compromiso suficiente con la seguridad. La presión por lanzar el siguiente modelo puede hacer que la prudencia se perciba como una desventaja comercial. A ello se suma la rivalidad estratégica entre Estados Unidos y China por el liderazgo en IA, que puede alimentar el argumento de que imponer controles significa ceder terreno al competidor. El riesgo es que la urgencia por adelantarse termine desplazando la obligación de prevenir daños.
La segunda condición exige consecuencias. ¿Qué sucede cuando incumplir resulta más rentable que cumplir? Un código ético pierde eficacia si su infracción no activa medidas correctivas o sanciones. Una auditoría necesita independencia, acceso suficiente a la información y mecanismos para que sus hallazgos produzcan cambios. En Europa, especialmente en materia de gobierno corporativo, varios países aplican el principio “cumplir o explicar”, según el cual las empresas cotizadas deben cumplir las disposiciones de determinados códigos de gobierno corporativo o explicar públicamente los motivos para apartarse de ellas. El modelo busca que la transparencia y la reacción de inversionistas y otras partes interesadas actúen como mecanismos de disciplina.
La tercera condición sitúa a las personas en el centro. Quien recibe una negativa crediticia discriminatoria, queda excluido injustamente de un proceso laboral o descubre una imagen íntima fabricada necesita saber cómo reclamar y quién debe responder. La confianza requiere vías efectivas para cuestionar decisiones y obtener reparación. Además, los afectados pueden desconocer que intervino un algoritmo o sufrir daños sin haber contratado con su proveedor.
La responsabilidad puede involucrar al desarrollador, al integrador y a la organización que utiliza el sistema. Por ello, las obligaciones deben atender al papel de cada participante y a su control efectivo sobre el riesgo. La complejidad de esa cadena no debería convertirse en una excusa para dejar a la víctima sin respuesta.
Confiar exclusivamente en la autorregulación es una apuesta peligrosa. La opacidad de determinados sistemas y la dificultad de los afectados para detectar y demostrar sus fallas refuerzan la necesidad de controles externos proporcionales a los riesgos. Aunque determinados compromisos voluntarios pueden producir consecuencias jurídicas, su existencia no asegura una protección suficiente.
Costa Rica necesita una respuesta acorde con sus capacidades institucionales. Conviene fortalecer la protección de datos y del consumidor, exigir garantías al contratar tecnología para el Estado y definir obligaciones adicionales para los usos capaces de afectar gravemente los derechos. Las evaluaciones documentadas, las vías de reclamación y la supervisión efectiva deben acompañar la adopción de estos sistemas.
También debemos evitar que la complejidad y el costo de las exigencias cierren el mercado a las pequeñas empresas. Regular exige distinguir riesgos y contar con personal preparado, coordinación y recursos. Una ley sin capacidad para aplicarla puede ofrecer la misma protección aparente que una promesa empresarial.
La autorregulación puede contribuir como complemento de obligaciones exigibles y de autoridades competentes con capacidad efectiva de supervisión. La innovación necesita confianza, y la confianza requiere garantías que funcionen cuando algo falla. Dejar al zorro a cargo del gallinero, a cambio de una promesa pública de proteger a las gallinas, sigue siendo una mala idea, por más inteligente que se haya vuelto el zorro.